هشدار فوری برای کاربران وانپلاس: پیامکهایتان در معرض افشا هستند
اگر از یک گوشی هوشمند وانپلاس (OnePlus) با رابط کاربری OxygenOS 12، ۱۴ یا ۱۵ استفاده میکنید، خبری داریم که باید شما را نگران کند.

فهرست مطالب
به گزارش نگاه فناوری:اگر از یک گوشی هوشمند وانپلاس (OnePlus) با رابط کاربری OxygenOS 12، ۱۴ یا ۱۵ استفاده میکنید، خبری داریم که باید شما را نگران کند. در اوایل این هفته، شرکت امنیت سایبری Rapid7 فاش کرد که گوشیهای هوشمند وانپلاس که از این نسخههای OxygenOS استفاده میکنند، دارای یک نقص امنیتی جدی هستند.
این نقص میتواند به برنامههای مخرب اجازه دهد تا بدون نیاز به اجازه کاربر، تعامل انسانی یا رضایت صریح، به دادههای پیامک (SMS) و پیامهای چندرسانهای (MMS) شما دسترسی پیدا کنند.
خطر افشای اطلاعات و شکست احراز هویت دومرحلهای
شرکت Rapid7 همچنین اعلام کرده است که "به کاربر اطلاع داده نمیشود که دادههای پیامکی او مورد دسترسی قرار گرفتهاند." این موضوع میتواند منجر به افشای اطلاعات حساس شود و به طور مؤثر امنیت ارائهشده توسط احراز هویت چندعاملی مبتنی بر پیامک (SMS-based MFA) را از بین ببرد.
به بیان سادهتر، هکرها میتوانند از طریق یک اپلیکیشن آلوده، کدهای یکبار مصرف (OTP) که برای ورود به حسابهای بانکی، ایمیل یا شبکههای اجتماعی شما از طریق پیامک ارسال میشود را بخوانند و به راحتی امنیت حسابهای شما را دور بزنند.
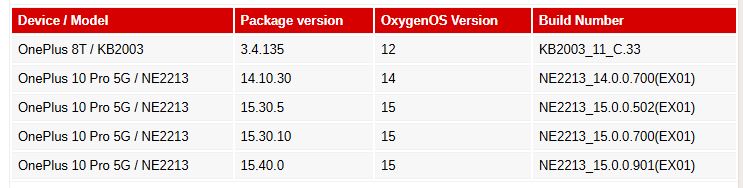
Rapid7 این آسیبپذیری را با موفقیت روی نسخهها و مدلهای مختلف وانپلاس تأیید کرده است:
منشأ آسیبپذیری و واکنش وانپلاس
شرکت امنیت سایبری Rapid7 اعلام کرد که این آسیبپذیری، که با شناسه CVE-2025-10184 ردیابی میشود، به عنوان بخشی از رابط کاربری OxygenOS 12 معرفی شده است، زیرا نسخههای OxygenOS 11 که توسط آنها آزمایش شد، این مشکل را نداشتند.
اگرچه Rapid7 تأکید کرد که این نقص "مشکل سختافزاری خاصی به نظر نمیرسد"، اما تأثیر بالقوه آن بالا در نظر گرفته میشود زیرا یک جزء کلیدی از سیستمعامل اندروید را تحت تأثیر قرار میدهد. بنابراین، دستگاههای وانپلاس دیگری غیر از مدلهای 8T یا 10 Pro 5G که از نسخههای OxygenOS 12، ۱۴ یا ۱۵ استفاده میکنند نیز ممکن است در معرض خطر باشند.
Rapid7 اولین بار در ۱ می ۲۰۲۵ برای بحث در مورد این موضوع با وانپلاس تماس گرفت و تا قبل از افشای عمومی یافتههای خود در ۲۳ سپتامبر ۲۰۲۵، چندین بار با وانپلاس و اوپو تماس گرفت. یک روز بعد، سخنگوی وانپلاس با ارسال بیانیهای به 9to5Google، ضمن تأیید این نقص امنیتی، متعهد شد:
"ما افشای اخیر CVE-2025-10184 را تأیید کردهایم و یک وصله امنیتی را پیادهسازی کردهایم. این وصله از اواسط اکتبر از طریق بهروزرسانی نرمافزاری به صورت جهانی منتشر خواهد شد. وانپلاس همچنان به حفاظت از دادههای مشتری متعهد است و اولویت ما بهبود امنیت خواهد بود."
توصیههای امنیتی تا زمان انتشار وصله
با توجه به اینکه وصله امنیتی تا اواسط اکتبر منتشر نخواهد شد، کاربران دستگاههای وانپلاس آسیبدیده میتوانند برای محافظت از خود، اقدامات زیر را انجام دهند که توسط متخصصان Rapid7 توصیه شده است:
فقط از منابع معتبر برنامه نصب کنید: تنها برنامهها را از منابع کاملاً قابل اعتماد (مانند فروشگاه رسمی گوگل پلی) نصب کرده و همه برنامههای غیرضروری و ناشناس را حذف کنید. این کار میزان قرار گرفتن در معرض برنامههایی که ممکن است از این نقص برای خواندن دادههای پیامکی شما استفاده کنند، محدود میکند.
احراز هویت دومرحلهای را تغییر دهید: بررسی کنید که کدام خدمات شخص ثالث از احراز هویت دومرحلهای مبتنی بر پیامک (MFA) استفاده میکنند و روش خود را به استفاده از برنامههای احراز هویت (Authenticator Apps) مانند Google Authenticator یا Microsoft Authenticator تغییر دهید. این کار باعث میشود اطلاعات حساس کمتری از طریق پیامک به دستگاه شما ارسال شود.
از پیامرسانهای رمزگذاریشده استفاده کنید: برای حفظ حریم خصوصی بیشتر در ارتباطات متنی، به جای پیامک، از برنامههای پیامرسان با رمزگذاری سرتاسری (End-to-End Encrypted) استفاده کنید.
اعلانهای پیامکی را به اعلان درونبرنامهای تغییر دهید: برای خدماتی که اعلانهای مبتنی بر پیامک ارسال میکنند، در صورت امکان تنظیمات را تغییر داده و از اعلانهای پوش درونبرنامهای (in-app push notifications) استفاده کنید.


دیدگاهها
دیدگاهها پس از بررسی تحریریه منتشر میشوند. توهین، تبلیغ و لینکهای بیربط حذف میشوند؛ نقد فنی و مستند همیشه خوشآمد است.
هنوز دیدگاهی ثبت نشده است. اولین نفری باشید که نظرش را مینویسد.