نفوذ بیصدا به گوشیهای سامسونگ؛ جاسوسافزار ۱۰ ماه در گلکسیها پنهان بود
گزارشی نگرانکننده نشان میدهد که یک آسیبپذیری «روز-صفر» (Zero-day) در گوشیهای پرچمدار سامسونگ، به هکرها اجازه داده است تا برای مدتی نزدیک به یک سال، دستگاهها را به یک جاسوسافزار خطرناک آلوده کنند.

فهرست مطالب
به گزارش نگاه فناوری:گزارشی نگرانکننده نشان میدهد که یک آسیبپذیری «روز-صفر» (Zero-day) در گوشیهای پرچمدار سامسونگ، به هکرها اجازه داده است تا برای مدتی نزدیک به یک سال، دستگاهها را به یک جاسوسافزار خطرناک آلوده کنند.
این حفره امنیتی (با کد CVE-2025-21042) در «کتابخانه پردازش تصویر» سامسونگ وجود داشت؛ بخشی از نرمافزار که مسئول پردازش فرمتهای مختلف عکس است.
حمله «بدون کلیک» با یک عکس
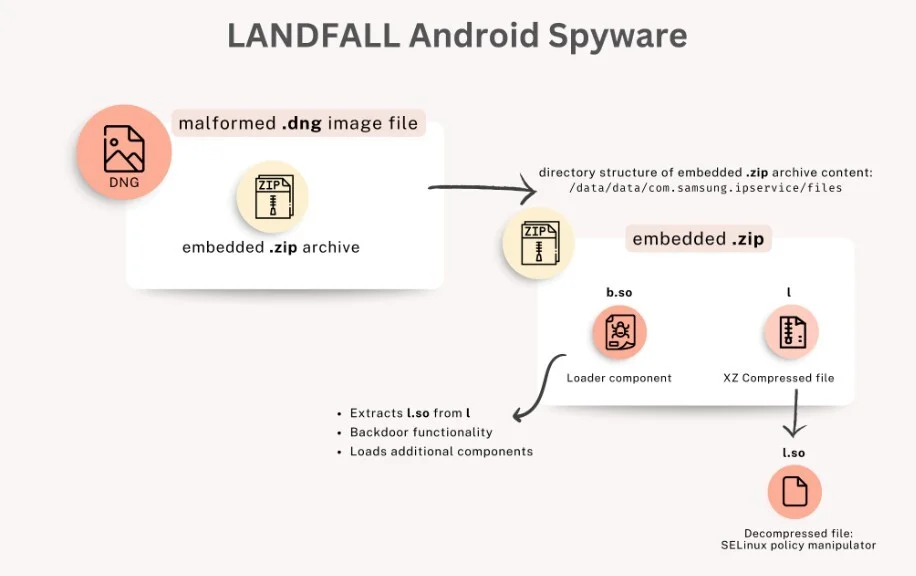
بخش هولناک ماجرا اینجاست که این یک حمله «بدون کلیک» (Zero-click) بود. هکرها جاسوسافزاری به نام LANDFALL را در فایلهای عکس مخرب (از نوع DNG) جاسازی میکردند.
به محض اینکه گوشی گلکسی مورد نظر این عکس را دریافت میکرد (حتی اگر کاربر آن را باز نکرده و فقط پیشنمایش آن لود میشد)، دستگاه فوراً آلوده میشد.
جدال بر سر واتساپ
محققان امنیتی (در شبکه پالو آلتو) ادعا کردند که این فایلهای عکس آلوده از طریق واتساپ ارسال شدهاند. اما شرکت «متا» (مالک واتساپ) قویاً این موضوع را رد کرده و اعلام نموده که هیچ مدرکی دال بر پشتیبانی از این ادعا پیدا نکرده است.
LANDFALL چه میکرد
این حمله یک آلودگی گسترده و عمومی نبود، بلکه یک عملیات جاسوسی هدفمند علیه افراد خاص، عمدتاً در خاورمیانه (شامل کشورهایی نظیر ترکیه، ایران، عراق و مراکش) بود.
جاسوسافزار LANDFALL پس از نصب، به هکرها دسترسی کامل میداد، از جمله:
ضبط صدای میکروفون و مکالمات تلفنی.
ردیابی موقعیت مکانی GPS به صورت زنده.
دسترسی کامل به عکسها، پیامها، مخاطبین، تاریخچه تماسها و سابقه مرورگر.
پنهان شدن از اسکن آنتیویروسها و فعال ماندن حتی پس از ریبوت (راهاندازی مجدد) گوشی.
۱۰ ماه آسیبپذیری؛ کدام گوشیها در خطر بودند
نکته نگرانکننده، جدول زمانی این حمله است. هکرها از اواسط سال ۲۰۲۴ (حدود تیر ۱۴۰۳) از این حفره سوءاستفاده میکردند، اما سامسونگ تا آوریل ۲۰۲۵ (فروردین ۱۴۰۴) متوجه این آسیبپذیری نشد و آن را وصله نکرد. این یعنی یک پنجره ۱۰ ماهه که گوشیهای هدف به شدت آسیبپذیر بودند.
گوشیهایی که بیشترین تأثیر را پذیرفتهاند عبارتند از:
سری گلکسی S22
سری گلکسی S23
سری گلکسی S24
گلکسی Z Fold 4
گلکسی Z Flip 4
(لازم به ذکر است که سری گلکسی S25 هدف این حمله نبوده است.)
راهکار و توصیههای امنیتی
سامسونگ این حفره امنیتی را در بهروزرسانی امنیتی آوریل ۲۰۲۵ برطرف کرد. (همچنین حفره مشابه دیگری در شهریورماه وصله شد.)
کارشناسان امنیتی اکیداً توصیه میکنند: ۱. کاربرانی که گوشیهای فوق (با اندروید ۱۳ تا ۱۵) را دارند، حتماً مطمئن شوند که بهروزرسانی امنیتی آوریل ۲۰۲۵ یا جدیدتر را نصب کردهاند. ۲. دانلود خودکار مدیا (عکس و فیلم) را در تمام پیامرسانها مانند واتساپ و تلگرام غیرفعال کنید. ۳. اگر خود را یک کاربر پرخطر (مانند روزنامهنگار یا فعال سیاسی) میدانید، حالتهای امنیتی پیشرفته مانند «Advanced Protection» اندروید یا «Lockdown Mode» را فعال کنید.


دیدگاهها
دیدگاهها پس از بررسی تحریریه منتشر میشوند. توهین، تبلیغ و لینکهای بیربط حذف میشوند؛ نقد فنی و مستند همیشه خوشآمد است.
هنوز دیدگاهی ثبت نشده است. اولین نفری باشید که نظرش را مینویسد.